Domain gesamtfahrzeugerprobung.de kaufen?
Wir ziehen mit dem Projekt
gesamtfahrzeugerprobung.de um.
Sind Sie am Kauf der Domain
gesamtfahrzeugerprobung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gesamtfahrzeugerprobung.de kaufen?
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **


Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
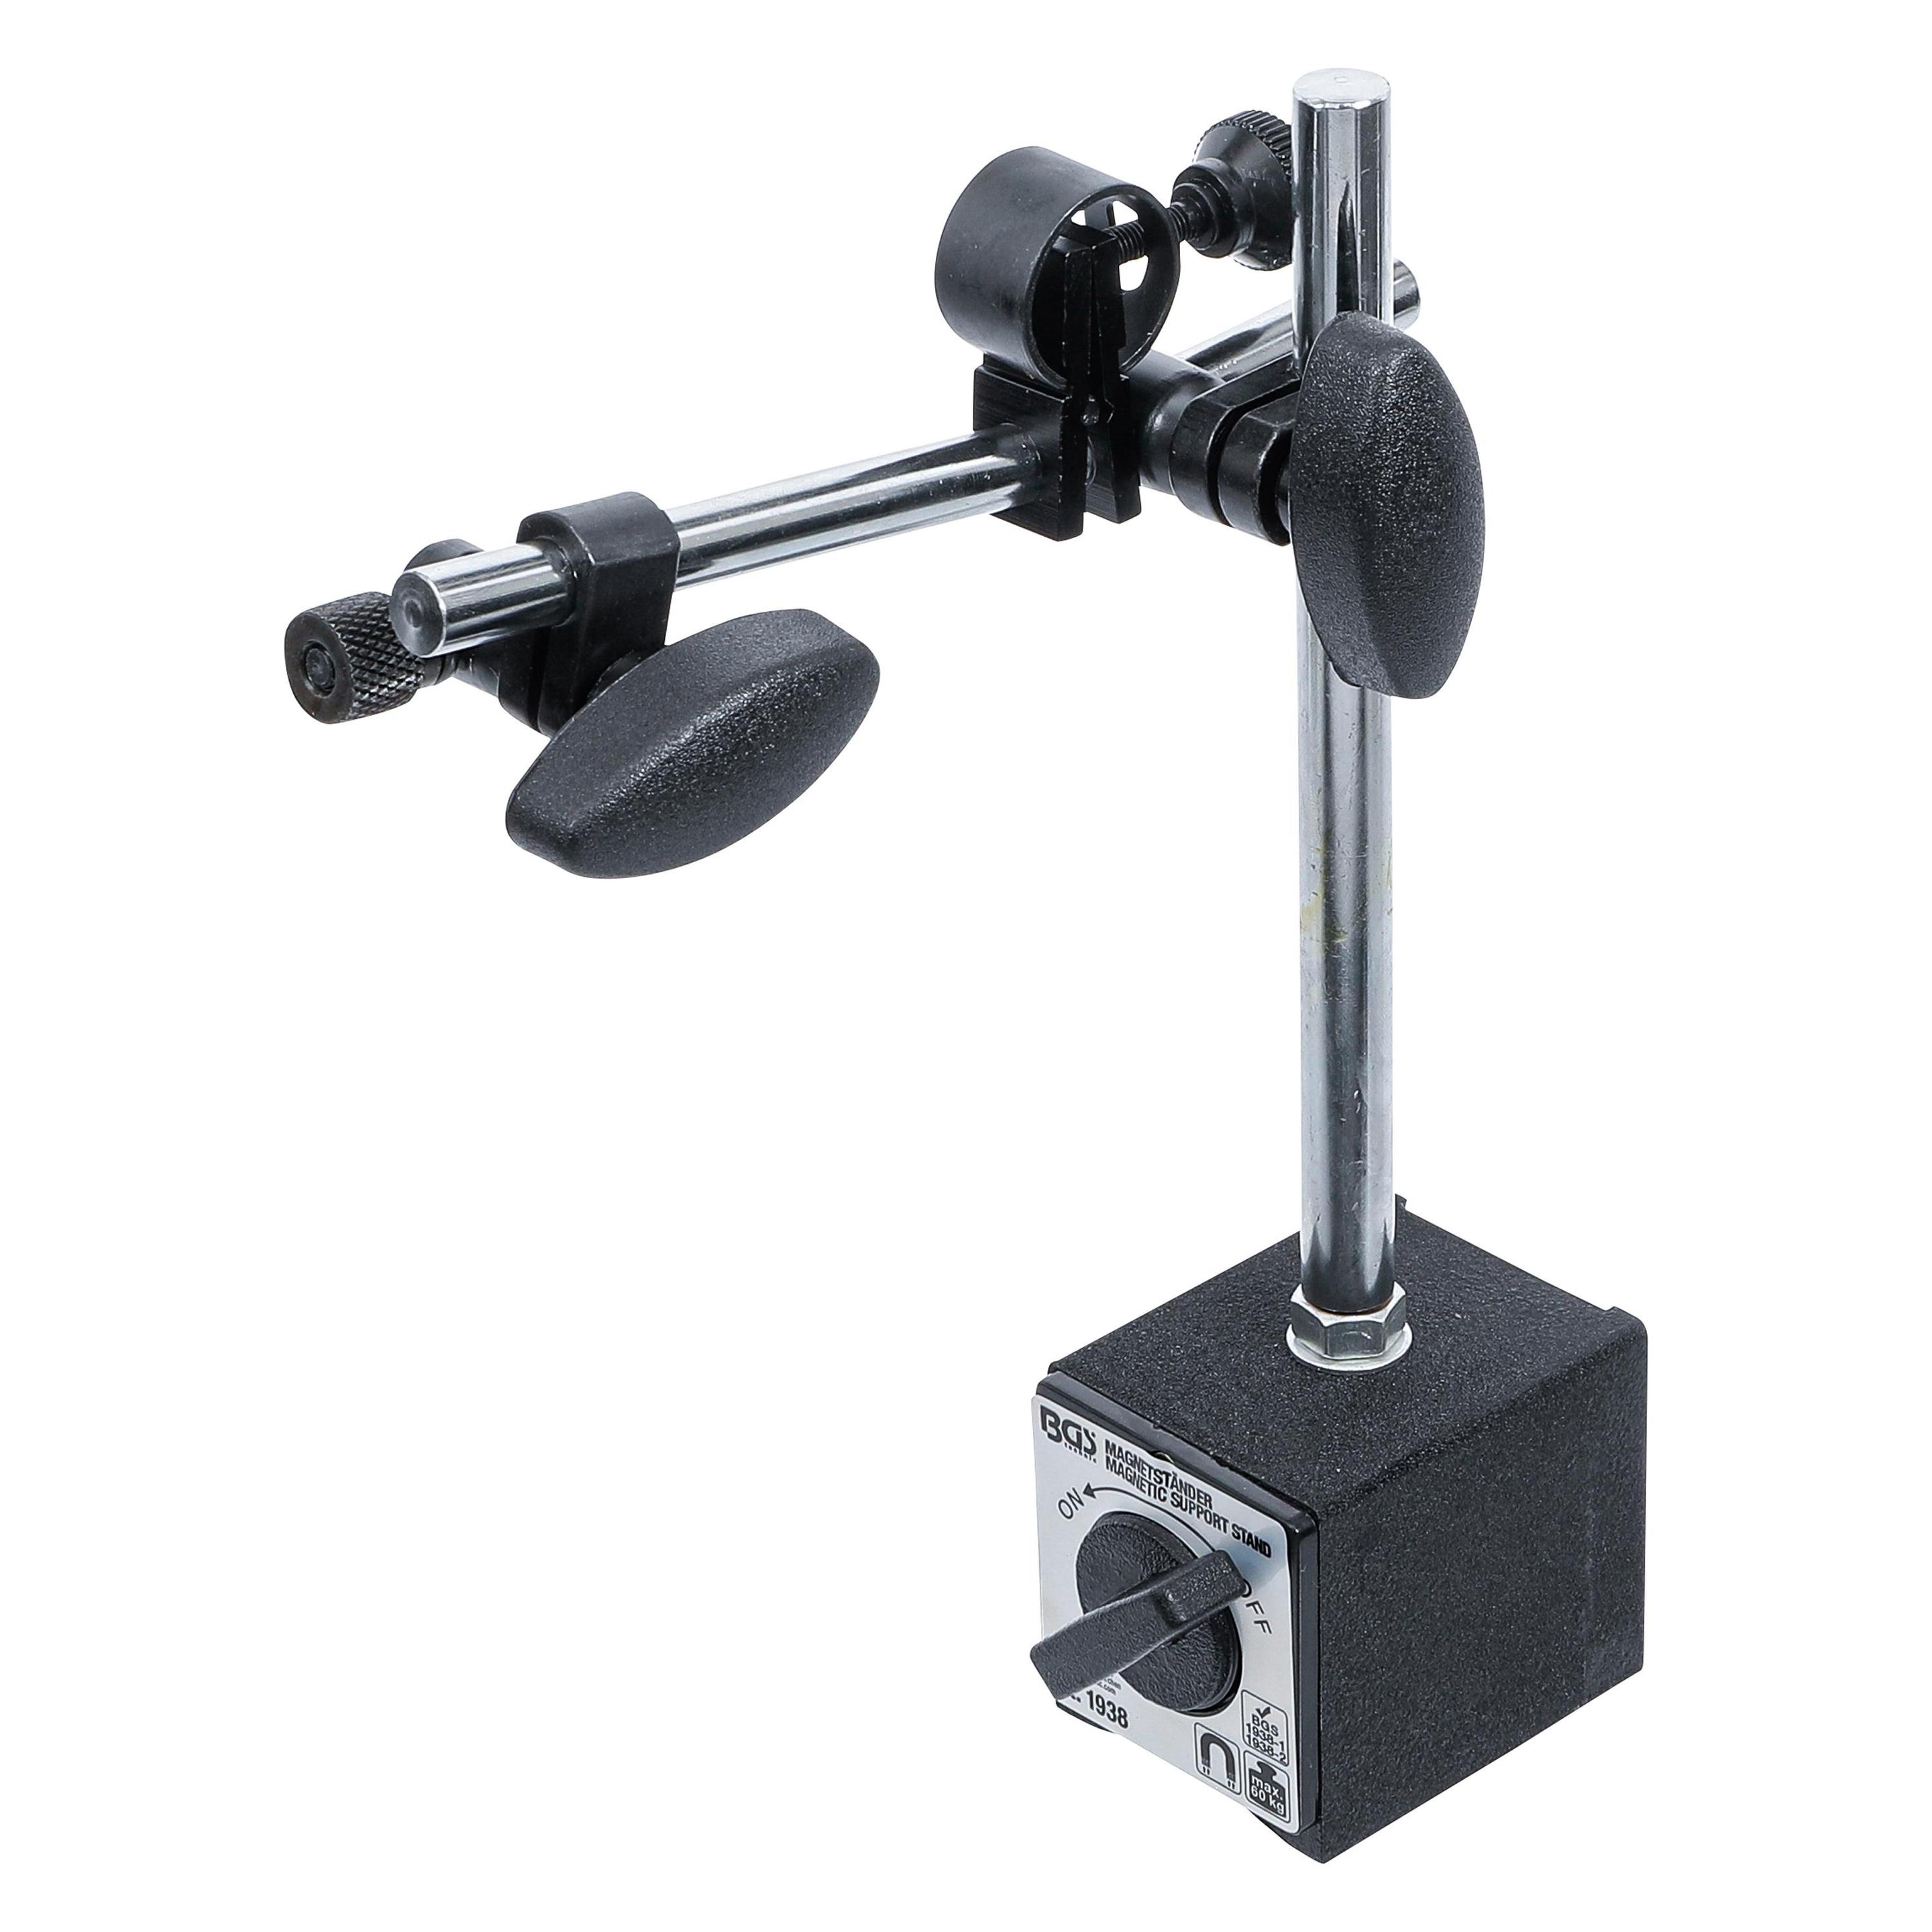
BGS Magnetständer für Messinstrumentemit Ein-/Aus-SchalterMessuhrenaufnahme für 4,5 mm und 8 mm SchaftMagnetblock mit Prismenauflage (z.B. für Wellen)Haltearm mit Feineinstellung und GelenkGeeignet zur Aufnahme mechanischer und digitaler Messuhren22,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
McKinney, Wes: Datenanalyse mit PythonDatenanalyse mit Python , Auswertung von Daten mit Pandas, NumPy und IPython , Querlenker > Sportfederung , Auflage: 3. Auflage, Erscheinungsjahr: 20230302, Produktform: Kartoniert, Titel der Reihe: Animals##, Autoren: McKinney, Wes, Übersetzung: Lichtenberg, Kathrin~Demmig, Thomas, Auflage: 23003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 556, Keyword: Big Data; Data Mining; Data Science; IPython; Jupyter; Jupyter notebook; NumPy; Python 3.10; matplotlib; pandas 1.4, Fachschema: Data Mining (EDV)~Analyse / Datenanalyse~Datenanalyse~Datenverarbeitung / Simulation~Informatik~Informationsverarbeitung (EDV)~Internet / Programmierung~Programmiersprachen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Warengruppe: HC/Programmiersprachen, Fachkategorie: Data Mining, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dpunkt.Verlag GmbH, Verlag: Dpunkt.Verlag GmbH, Verlag: O'Reilly, Länge: 241, Breite: 168, Höhe: 35, Gewicht: 999, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2660049, Vorgänger EAN: 9783960090809 9783960090007 9783864903038 9783958750739, andere Sprache: 9781491957660, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0120, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Welche Methoden können zur Durchführung von zuverlässigen Zuverlässigkeitstests in der Qualitätskontrolle eingesetzt werden?
Zuverlässigkeitstests können durch statistische Methoden wie die Weibull-Analyse durchgeführt werden. Zudem können Beschleunigungstests eingesetzt werden, um die Lebensdauer eines Produkts zu simulieren. Ein weiterer Ansatz ist die Fehlerbaumanalyse, um potenzielle Fehlerquellen zu identifizieren. **
Wie werden Kontaktmessungen in der Industrie zur Qualitätskontrolle und Fehlererkennung eingesetzt?
Kontaktmessungen in der Industrie werden eingesetzt, um die Maße von Bauteilen zu überprüfen und sicherzustellen, dass sie den vorgegebenen Spezifikationen entsprechen. Durch regelmäßige Messungen können Fehler frühzeitig erkannt und behoben werden, um die Qualität der Produkte zu gewährleisten. Kontaktmessungen ermöglichen es, Abweichungen schnell zu identifizieren und die Produktion effizienter zu gestalten. **
Wie kann die Thermografie in verschiedenen Branchen zur Fehlererkennung und Qualitätskontrolle eingesetzt werden?
Die Thermografie kann in der Elektronikbranche eingesetzt werden, um Fehler in Leiterplatten oder elektronischen Bauteilen zu identifizieren. In der Bauindustrie kann sie verwendet werden, um Wärmelecks in Gebäuden aufzuspüren und die Isolierung zu verbessern. In der Automobilbranche kann Thermografie eingesetzt werden, um Defekte in Motoren oder elektrischen Systemen frühzeitig zu erkennen. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenanalyse: Rahmen für die Qualitätskontrolle von Automotoren, Taschenbuch von Ikrom Kambarov,Jamshid Inoyatkhodjaev, Verlag Unser Wissen,Datenanalyse: Rahmen Für Die Qualitätskontrolle Von Automotoren, Taschenbuch Von Ikrom Kambarov,jamshid Inoyatkhodjaev, Verlag Unser Wissen, 978-620-5-39954-5, Seitenanzahl: 5226,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
BGS Magnetständer für Messinstrumentemit Ein-/Aus-SchalterMessuhrenaufnahme für 4,5 mm und 8 mm SchaftMagnetblock mit Prismenauflage (z.B. für Wellen)Haltearm mit Feineinstellung und GelenkGeeignet zur Aufnahme mechanischer und digitaler Messuhren22,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
McKinney, Wes: Datenanalyse mit PythonDatenanalyse mit Python , Auswertung von Daten mit Pandas, NumPy und IPython , Querlenker > Sportfederung , Auflage: 3. Auflage, Erscheinungsjahr: 20230302, Produktform: Kartoniert, Titel der Reihe: Animals##, Autoren: McKinney, Wes, Übersetzung: Lichtenberg, Kathrin~Demmig, Thomas, Auflage: 23003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 556, Keyword: Big Data; Data Mining; Data Science; IPython; Jupyter; Jupyter notebook; NumPy; Python 3.10; matplotlib; pandas 1.4, Fachschema: Data Mining (EDV)~Analyse / Datenanalyse~Datenanalyse~Datenverarbeitung / Simulation~Informatik~Informationsverarbeitung (EDV)~Internet / Programmierung~Programmiersprachen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Warengruppe: HC/Programmiersprachen, Fachkategorie: Data Mining, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dpunkt.Verlag GmbH, Verlag: Dpunkt.Verlag GmbH, Verlag: O'Reilly, Länge: 241, Breite: 168, Höhe: 35, Gewicht: 999, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2660049, Vorgänger EAN: 9783960090809 9783960090007 9783864903038 9783958750739, andere Sprache: 9781491957660, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0120, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Welche Methoden können zur Durchführung von zuverlässigen Zuverlässigkeitstests in der Qualitätskontrolle eingesetzt werden?
Zuverlässigkeitstests können durch statistische Methoden wie die Weibull-Analyse durchgeführt werden. Zudem können Beschleunigungstests eingesetzt werden, um die Lebensdauer eines Produkts zu simulieren. Ein weiterer Ansatz ist die Fehlerbaumanalyse, um potenzielle Fehlerquellen zu identifizieren. **
-
Wie werden Kontaktmessungen in der Industrie zur Qualitätskontrolle und Fehlererkennung eingesetzt?
Kontaktmessungen in der Industrie werden eingesetzt, um die Maße von Bauteilen zu überprüfen und sicherzustellen, dass sie den vorgegebenen Spezifikationen entsprechen. Durch regelmäßige Messungen können Fehler frühzeitig erkannt und behoben werden, um die Qualität der Produkte zu gewährleisten. Kontaktmessungen ermöglichen es, Abweichungen schnell zu identifizieren und die Produktion effizienter zu gestalten. **
-
Wie kann die Thermografie in verschiedenen Branchen zur Fehlererkennung und Qualitätskontrolle eingesetzt werden?
Die Thermografie kann in der Elektronikbranche eingesetzt werden, um Fehler in Leiterplatten oder elektronischen Bauteilen zu identifizieren. In der Bauindustrie kann sie verwendet werden, um Wärmelecks in Gebäuden aufzuspüren und die Isolierung zu verbessern. In der Automobilbranche kann Thermografie eingesetzt werden, um Defekte in Motoren oder elektrischen Systemen frühzeitig zu erkennen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.